Domain freitraum.de kaufen?
Wir ziehen mit dem Projekt
freitraum.de um.
Sind Sie am Kauf der Domain
freitraum.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain freitraum.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
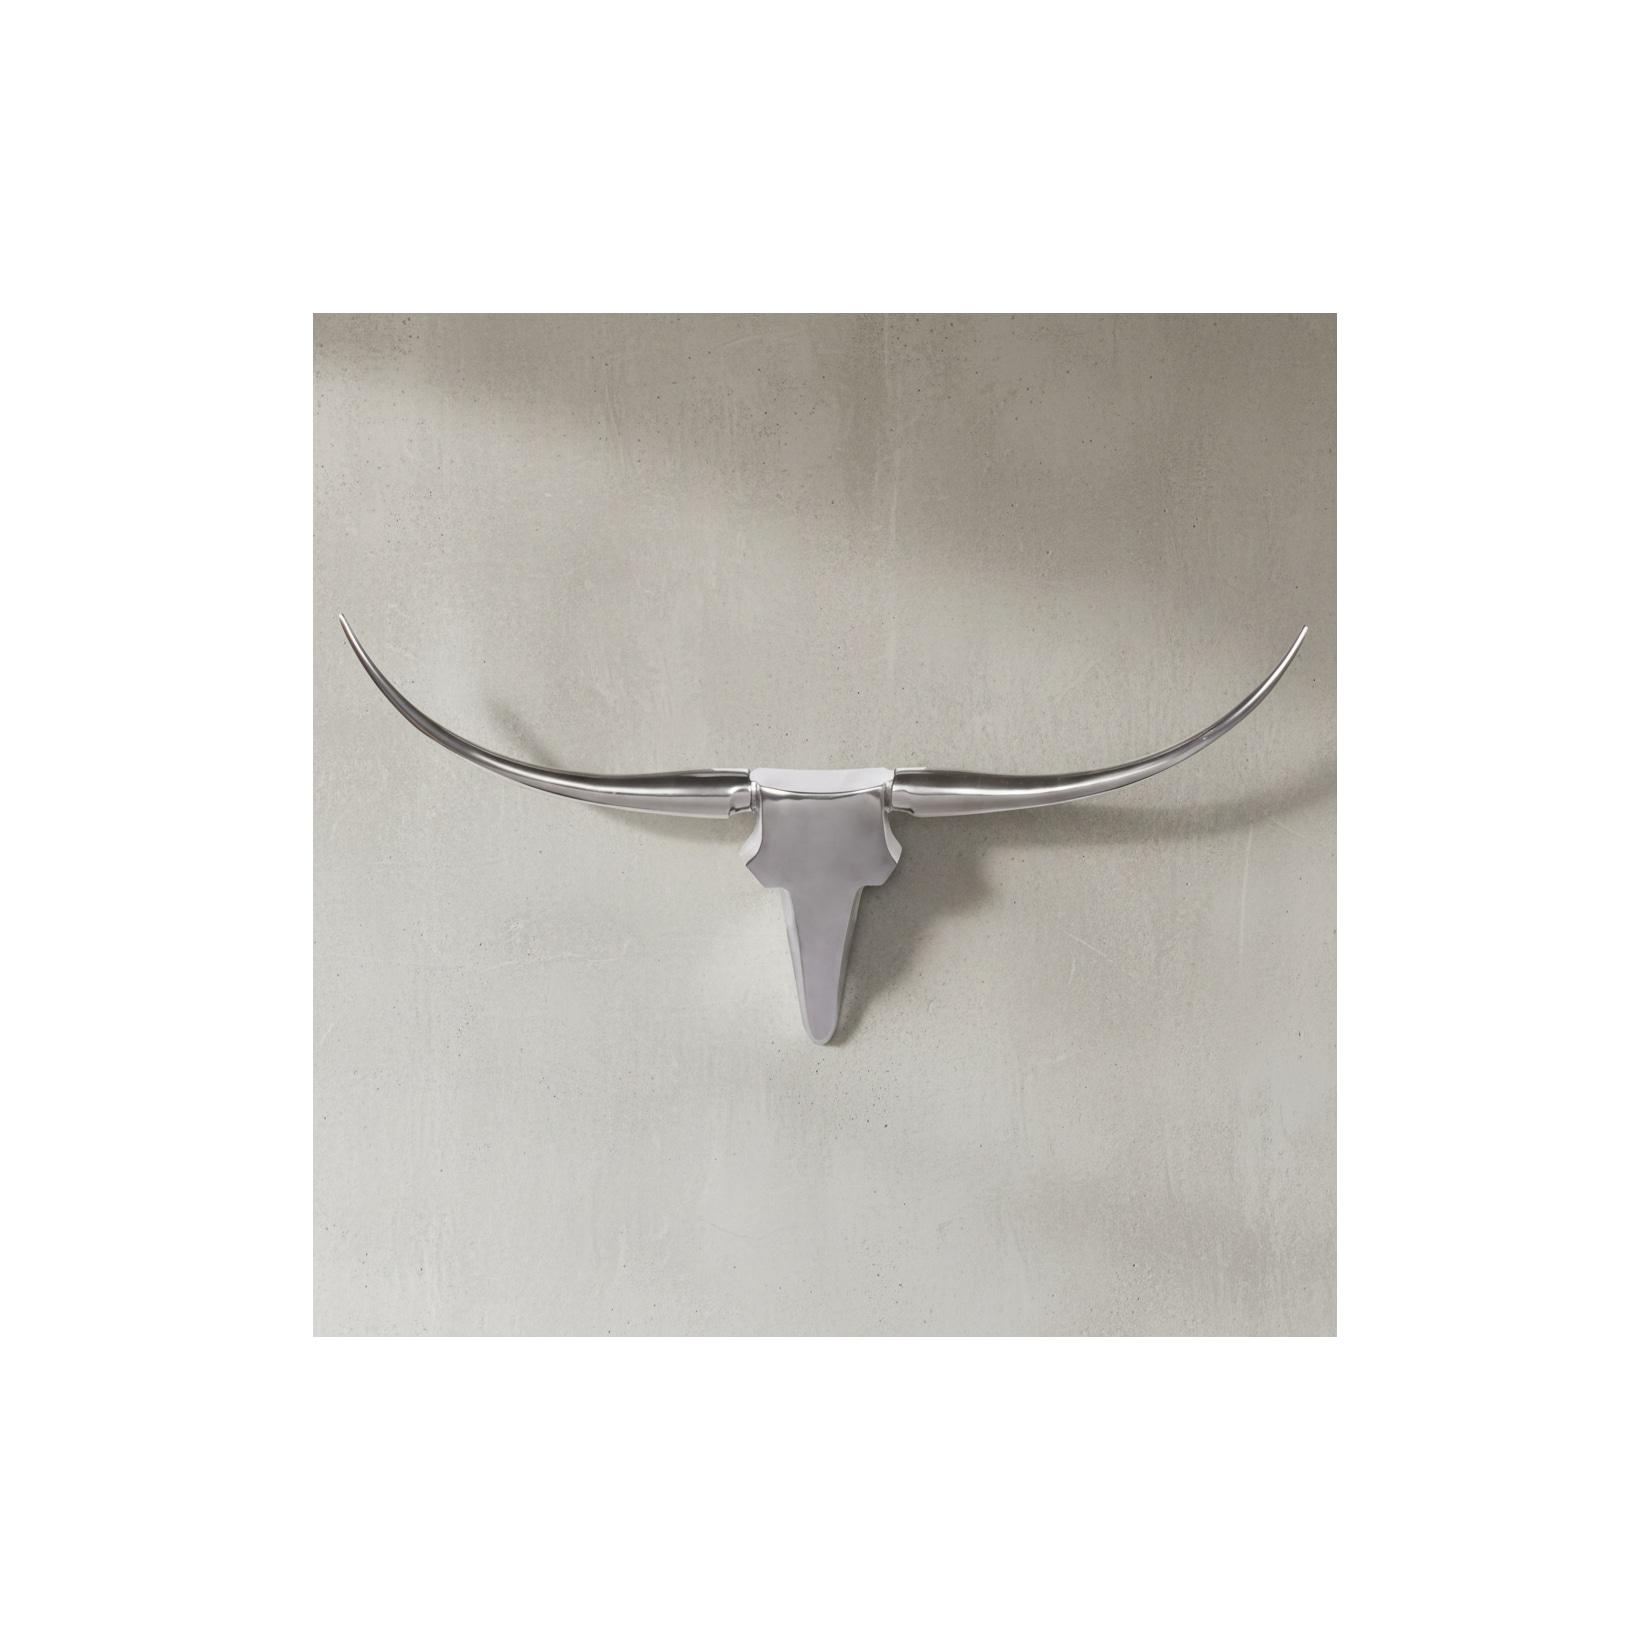
KADIMA DESIGN Wanddekoration Geweih, Aluminium, 74x35x5cm, Elegantes Handwerk, Modernes DesignTechnische Details: Abmessungen: Höhe: 35 cm Breite: 74 cm Tiefe: 5 cm Größe: 74 x 5 x 35 cm Materialien: Materialhinweis: Aluminium Materialzusammensetzung: 100% Aluminium Material: Metall Farben: Farbe: Silber Technische Spezifikat120,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Raum für KreativitätRaum für Kreativität , Ob im Großunternehmen, Forschungslabor, Co-Working-Space, Atelier oder in der Produktionshalle - die Welt der Arbeit verändert sich heute in höherem Tempo als je zuvor. Die Architektur reagiert darauf mit flexiblen Arbeitswelten, die Kreativität fördern und die Werte des Unternehmens in den Mittelpunkt stellen. Von der Rückzugsnische zum Marktplatz für Ideen schafft sie Identifikationsräume und Orte der formellen und informellen Zusammenarbeit. Gerade weil hybrides Arbeiten inzwischen in vielen Bereichen zur Selbstverständlichkeit geworden ist, braucht es gebaute Umgebungen, die auf alle Varianten des internen wie interdisziplinären Austauschs und der Kommunikationsmöglichkeiten der NutzerInnen eingehen. Biophile Innenraumgestaltung ist dabei ebenso wichtig wie der Einsatz von nachhaltigen Werkstoffen. Das gilt für vielfältige Raumkonstellationen in der Unternehmenswelt, im Mixed-Use und Co-Working-Space, wie auch im Handwerk, der Produktion und der Forschung. Das Kompendium 'Raum für Kreativität. Arbeitswelten im Wandel.' widmet sich rund 40 sorgfältig ausgewählten Projekten, die sowohl dem konzentrierten Arbeiten, als auch dem kommunikativen, interdisziplinären Wissenstransfer Raum geben und den Menschen als Dreh- und Angelpunkt in einem hybriden Arbeitsumfeld sehen. Die innovativen Beispiele zukunftsfähiger Büro-, Labor-, Produktions- und Atelierstrukturen verdeutlichen zudem, wie wichtig Authentizität und Identifikation für den Erfolg jeder Aufgabe sind und wie diese sich in durchdachter Architektur und bewusst gestalteter Innenarchitektur widerspiegeln. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20250321, Titel der Reihe: einszuhundert##, Redaktion: Schlüter, Mariella, Edition: NED, Seitenzahl/Blattzahl: 280, Keyword: Architektur; Atelier; Büro; Co-Working Space; Corporate Architecture; Forschung; Labor; Mixed-Use; Nachhaltigkeit; Produktionshalle; Unternehmensarchitektur; Werkstatt, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 287, Breite: 222, Höhe: 27, Gewicht: 1200, Produktform: Gebunden,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
König, Christoph: KreativitätKreativität , Lektüren von Rilkes 'Duineser Elegien' , Kühlereinfüllstutzen &-Deckel > Kühlung , Auflage: 2. Auflage, Erscheinungsjahr: 20231025, Produktform: Leinen, Autoren: König, Christoph, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 248, Abbildungen: ca. 9 farbige, Themenüberschrift: LITERARY CRITICISM / Comparative Literature, Keyword: 20. Jahrhundert; Avantgarde; Epilog; Fragmentarisches; Gedichte; Gedichtzyklus; Hermeneutik; Krankheit; Kunst; Liebe; Literaturwissenschaft; Lyrik; Moderne; Redlichkeit; Skepsis; Tod; Verstehen; Werkkomplex; Zauberei; lyrisches Subjekt, Fachschema: Gedicht / Lyrik~Lyrik, Fachkategorie: Einzelne Dichter~Literaturwissenschaft, allgemein, Sprache: Deutsch, Zeitraum: Erste Hälfte 20. Jahrhundert (1900 bis 1950 n. Chr.), Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Moderne und zeitgenössische Lyrik (ab 1900), Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein-Verlag GmbH Verlag und Werbung, Länge: 226, Breite: 146, Höhe: 22, Gewicht: 450, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0100, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 289194330,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
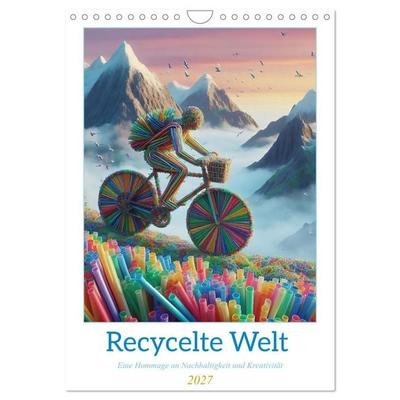
Recycelte Welt - Eine Hommage an Nachhaltigkeit und Kreativität (Wandkalender 2027 DIN A4 hoch), CALVENDO MonatskalenderEntdecken Sie Den Faszinierenden “recycelte Welt” Ki-kalender – Eine Hommage An Nachhaltigkeit Und Kreativität! Jeder Monat Präsentiert Ein Einzigartiges Digitales Kunstwerk, Das Aus Wiederverwerteten Materialien Geschaffen Wurde. Holen Sie Sich Den...23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
KADIMA DESIGN Wanddekoration Geweih, Aluminium, 74x35x5cm, Elegantes Handwerk, Modernes DesignTechnische Details: Abmessungen: Höhe: 35 cm Breite: 74 cm Tiefe: 5 cm Größe: 74 x 5 x 35 cm Materialien: Materialhinweis: Aluminium Materialzusammensetzung: 100% Aluminium Material: Metall Farben: Farbe: Silber Technische Spezifikat120,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Raum für KreativitätRaum für Kreativität , Ob im Großunternehmen, Forschungslabor, Co-Working-Space, Atelier oder in der Produktionshalle - die Welt der Arbeit verändert sich heute in höherem Tempo als je zuvor. Die Architektur reagiert darauf mit flexiblen Arbeitswelten, die Kreativität fördern und die Werte des Unternehmens in den Mittelpunkt stellen. Von der Rückzugsnische zum Marktplatz für Ideen schafft sie Identifikationsräume und Orte der formellen und informellen Zusammenarbeit. Gerade weil hybrides Arbeiten inzwischen in vielen Bereichen zur Selbstverständlichkeit geworden ist, braucht es gebaute Umgebungen, die auf alle Varianten des internen wie interdisziplinären Austauschs und der Kommunikationsmöglichkeiten der NutzerInnen eingehen. Biophile Innenraumgestaltung ist dabei ebenso wichtig wie der Einsatz von nachhaltigen Werkstoffen. Das gilt für vielfältige Raumkonstellationen in der Unternehmenswelt, im Mixed-Use und Co-Working-Space, wie auch im Handwerk, der Produktion und der Forschung. Das Kompendium 'Raum für Kreativität. Arbeitswelten im Wandel.' widmet sich rund 40 sorgfältig ausgewählten Projekten, die sowohl dem konzentrierten Arbeiten, als auch dem kommunikativen, interdisziplinären Wissenstransfer Raum geben und den Menschen als Dreh- und Angelpunkt in einem hybriden Arbeitsumfeld sehen. Die innovativen Beispiele zukunftsfähiger Büro-, Labor-, Produktions- und Atelierstrukturen verdeutlichen zudem, wie wichtig Authentizität und Identifikation für den Erfolg jeder Aufgabe sind und wie diese sich in durchdachter Architektur und bewusst gestalteter Innenarchitektur widerspiegeln. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20250321, Titel der Reihe: einszuhundert##, Redaktion: Schlüter, Mariella, Edition: NED, Seitenzahl/Blattzahl: 280, Keyword: Architektur; Atelier; Büro; Co-Working Space; Corporate Architecture; Forschung; Labor; Mixed-Use; Nachhaltigkeit; Produktionshalle; Unternehmensarchitektur; Werkstatt, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 287, Breite: 222, Höhe: 27, Gewicht: 1200, Produktform: Gebunden,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
König, Christoph: KreativitätKreativität , Lektüren von Rilkes 'Duineser Elegien' , Kühlereinfüllstutzen &-Deckel > Kühlung , Auflage: 2. Auflage, Erscheinungsjahr: 20231025, Produktform: Leinen, Autoren: König, Christoph, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 248, Abbildungen: ca. 9 farbige, Themenüberschrift: LITERARY CRITICISM / Comparative Literature, Keyword: 20. Jahrhundert; Avantgarde; Epilog; Fragmentarisches; Gedichte; Gedichtzyklus; Hermeneutik; Krankheit; Kunst; Liebe; Literaturwissenschaft; Lyrik; Moderne; Redlichkeit; Skepsis; Tod; Verstehen; Werkkomplex; Zauberei; lyrisches Subjekt, Fachschema: Gedicht / Lyrik~Lyrik, Fachkategorie: Einzelne Dichter~Literaturwissenschaft, allgemein, Sprache: Deutsch, Zeitraum: Erste Hälfte 20. Jahrhundert (1900 bis 1950 n. Chr.), Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Moderne und zeitgenössische Lyrik (ab 1900), Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein-Verlag GmbH Verlag und Werbung, Länge: 226, Breite: 146, Höhe: 22, Gewicht: 450, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0100, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 289194330,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Recycelte Welt - Eine Hommage an Nachhaltigkeit und Kreativität (Wandkalender 2027 DIN A3 hoch), CALVENDO MonatskalenderEntdecken Sie Den Faszinierenden “recycelte Welt” Ki-kalender – Eine Hommage An Nachhaltigkeit Und Kreativität! Jeder Monat Präsentiert Ein Einzigartiges Digitales Kunstwerk, Das Aus Wiederverwerteten Materialien Geschaffen Wurde. Holen Sie Sich Den...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Recycelte Welt - Eine Hommage an Nachhaltigkeit und Kreativität (Wandkalender 2027 DIN A2 hoch), CALVENDO MonatskalenderEntdecken Sie Den Faszinierenden “recycelte Welt” Ki-kalender – Eine Hommage An Nachhaltigkeit Und Kreativität! Jeder Monat Präsentiert Ein Einzigartiges Digitales Kunstwerk, Das Aus Wiederverwerteten Materialien Geschaffen Wurde. Holen Sie Sich Den...59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.